Agent 已经执行出错了,怎么回滚、责任算谁的
Agent 已经执行出错了,先止损再按动作类型撤回,最后按事前约定的角色复盘。推进 Agent 回滚,要在第一个小时内停用触发并收回高权限凭证;对软删除、备份与不可逆外部动作分类处理,并依靠动作日志复原现场,厘清责任归属。
明理笔记 / 安全可信
专题
权限、审计与可解释——让 AI 的产出敢被采信,出了问题也查得清。
24
篇笔记
本专题
Agent 已经执行出错了,先止损再按动作类型撤回,最后按事前约定的角色复盘。推进 Agent 回滚,要在第一个小时内停用触发并收回高权限凭证;对软删除、备份与不可逆外部动作分类处理,并依靠动作日志复原现场,厘清责任归属。
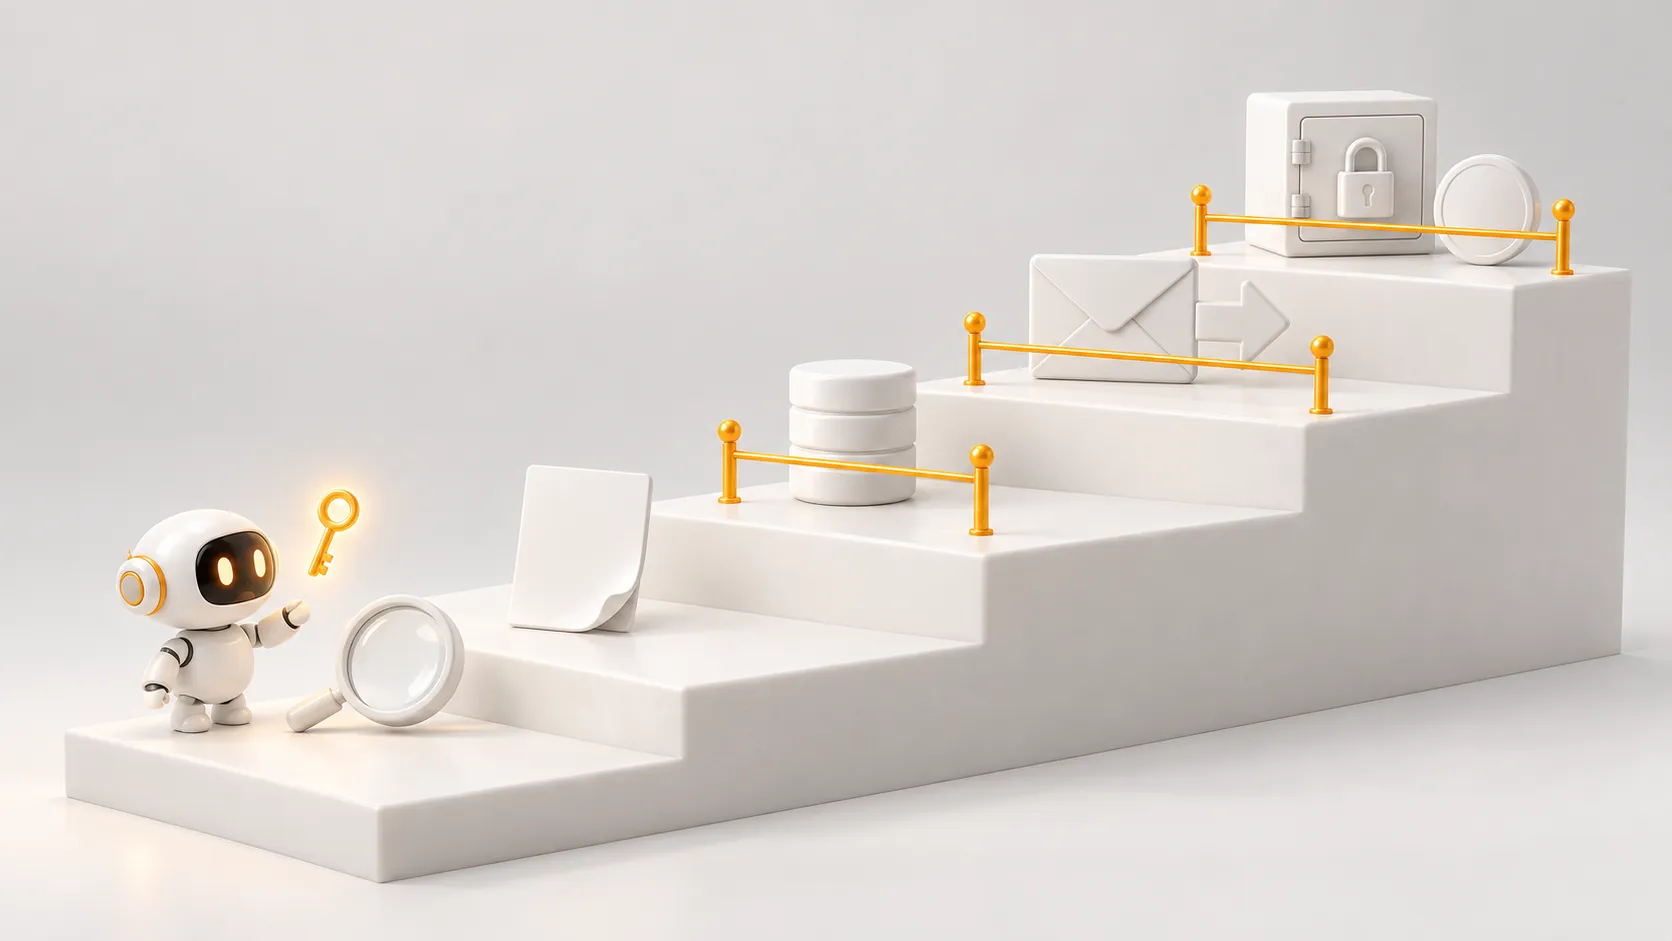
Agent 工具权限按动作后果逐步开放:先查资料,再写内部草稿,接着放开有限的内部写操作。对外动作先由人批准,资金和不可逆操作保留人审,每层都写清升级和收回条件。
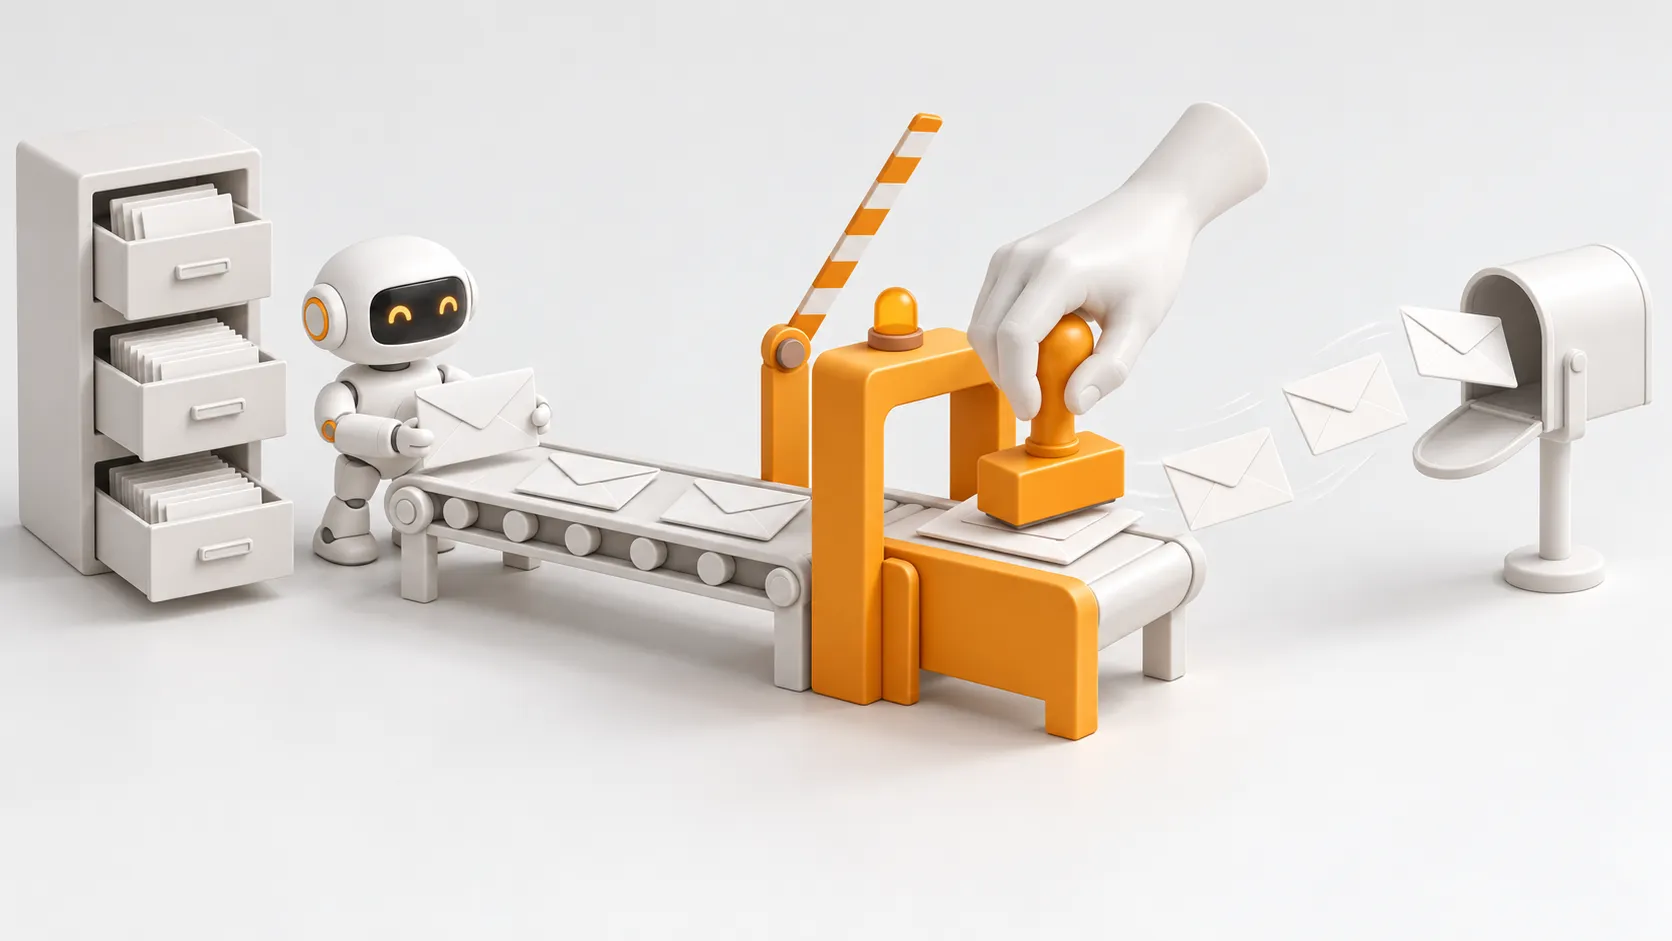
CRM 外联 Agent 的首封触达、报价承诺、重点客户和不确定上下文要先交人看。审批页面放齐草稿、客户、拦截原因和资料来源,例行跟进按规则自动发送,同时检查频次、退订和批准记录。
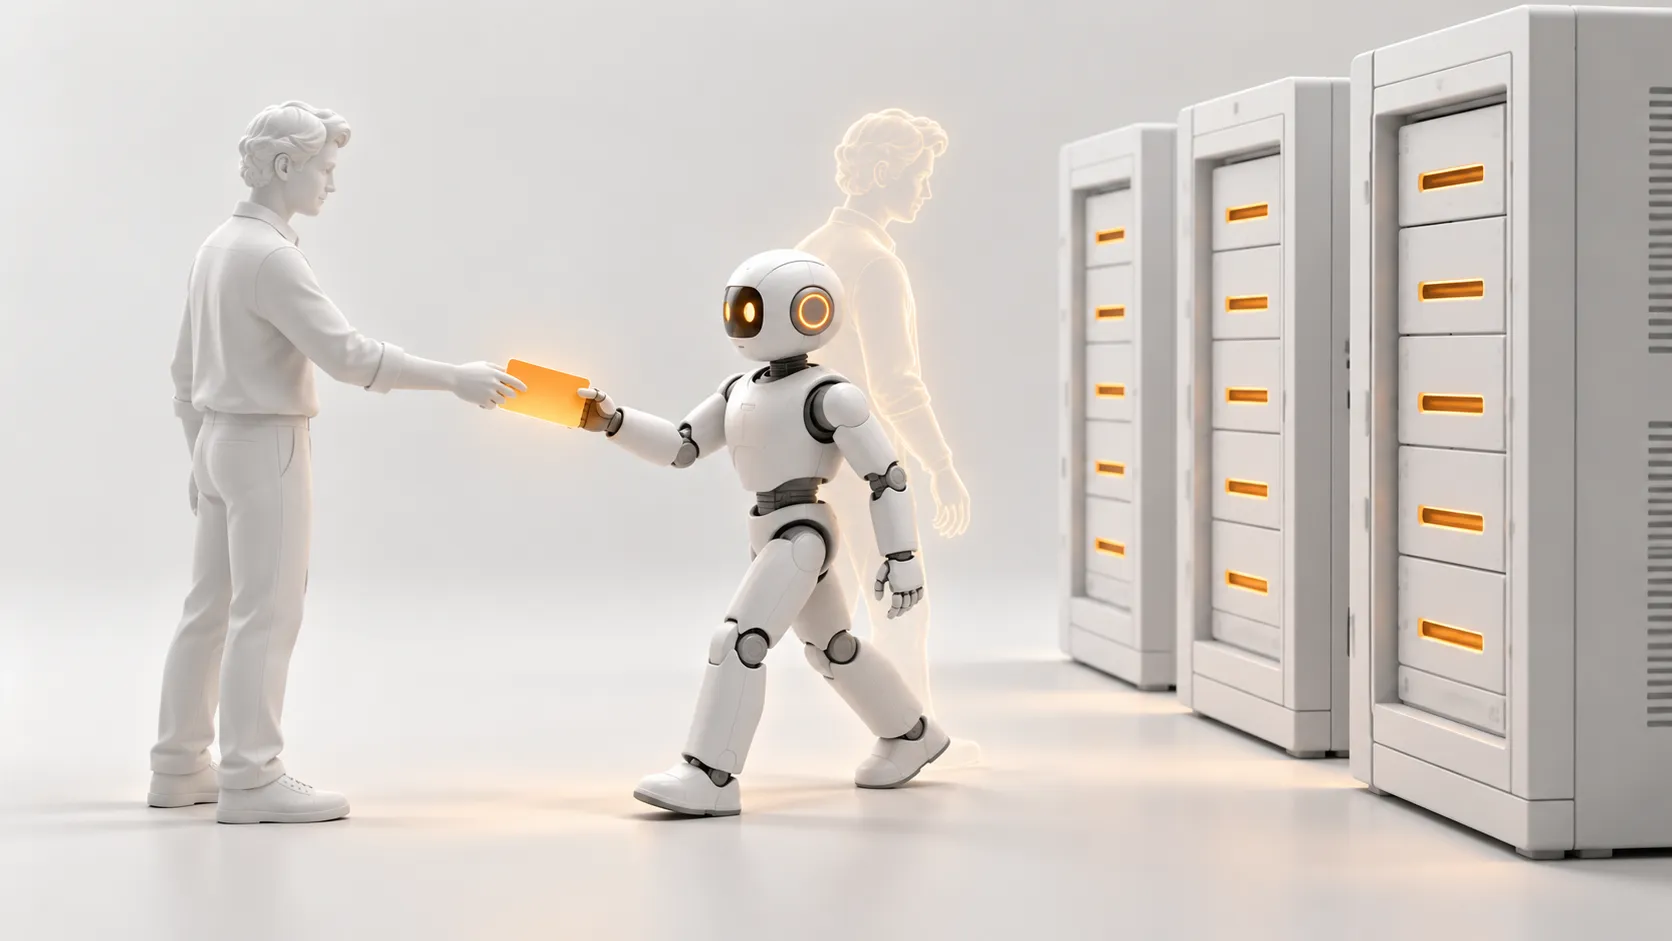
Agent 替员工调取系统时,每次请求要同时带员工和 Agent 两个身份,权限取网关允许范围与员工本人权限的交集,防止低权限人员通过大权限共享服务账号越权取数与逃避审计追踪。
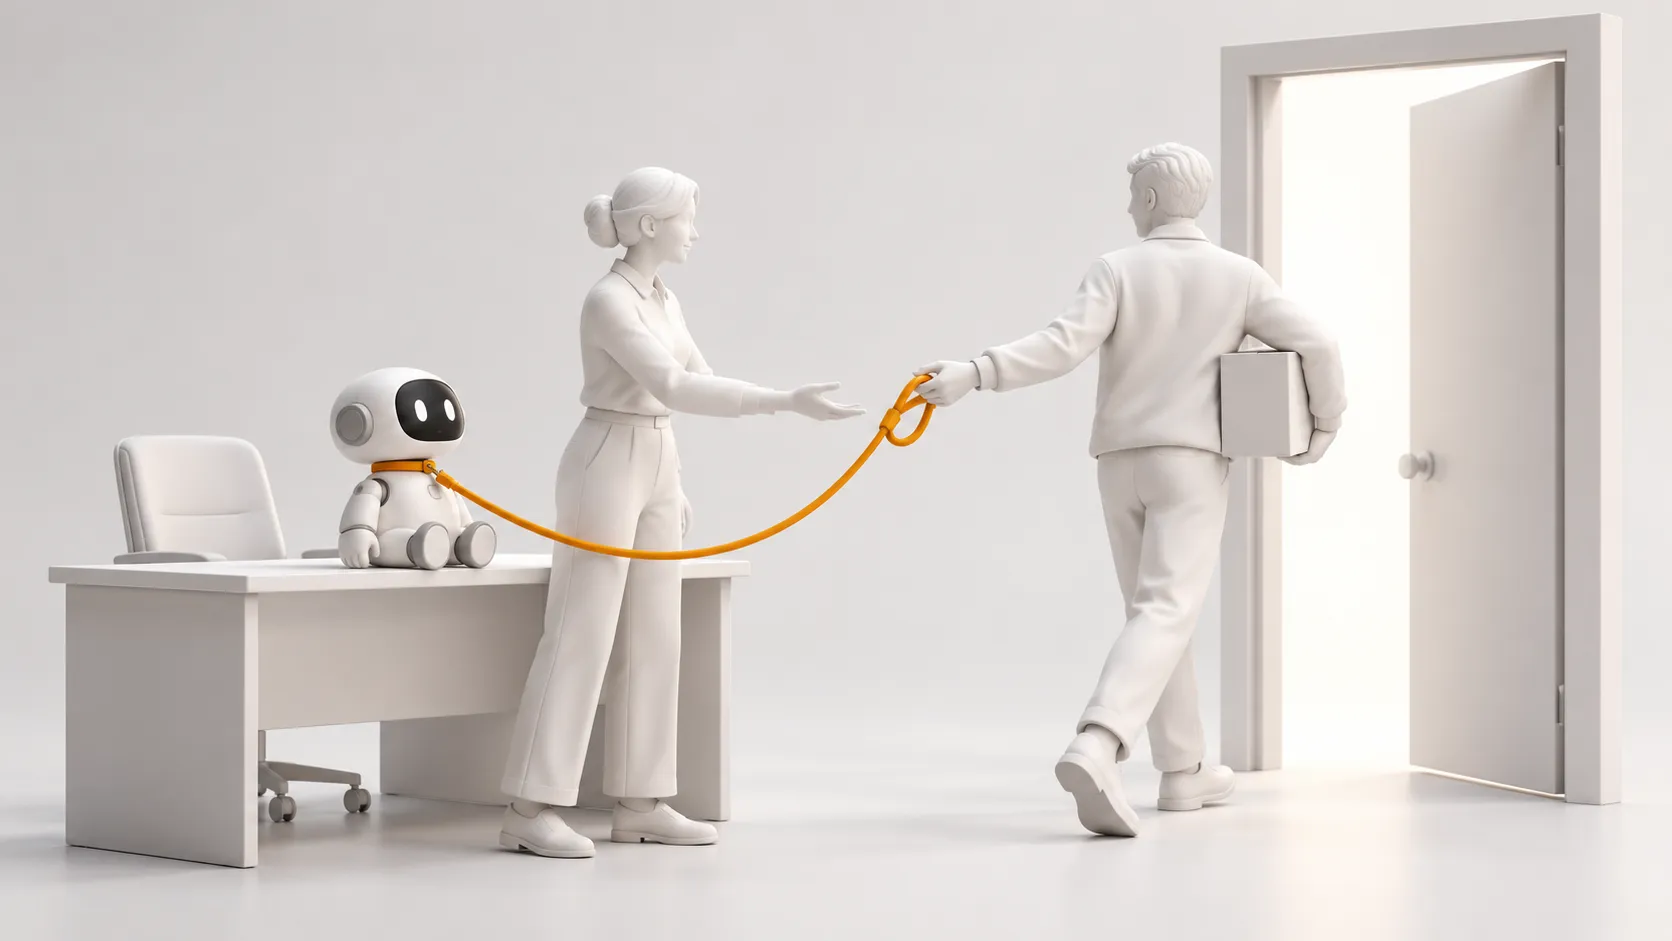
员工搭建且承载共享业务流程的自动化任务,其 Agent 归属要落在业务流程负责人身上;人员离职或转岗时逐项更换调用凭证、检查定时触发与在途任务、清理私有记忆,无人接手则先行冻结触发。
试点环境依赖干净数据与人工盯盘,生产环境则面临脏数据、跨系统写操作与真实业务后果。完成 Agent 试点扩生产,需要补齐运行时护栏、命名负责人、升级与回滚路径、流程重塑等落地条件。
员工低代码自建放开后,企业应先做一张 Agent 台账摸清底数:记清用途、搭建人、现任负责人、连接系统、调用凭证、触发方式与最近运行;按数据敏感度与操作后果分级管控,对无负责人或失效配置限期清理停用。
多 Agent 协作时,另一个 Agent 转来的指令不能直接照做。上游任务可能夹带了外部网页或文件里的恶意指令,下游接收时要核验原始发起人、限定动作范围、过滤内网地址等危险参数,高风险写操作应回到人工确认,防范跨协议越权渗透。
企业接入第三方 MCP 服务器,等于在内网安装了能被 Agent 调用的外部程序。排查 MCP 服务器安全要看运行账号权限、输入路径限制、身份认证机制、版本维护与应急凭证轮换,重点核查提示词与资源入口,防范越界文件读取。
Agent 上线测试先在模拟企业环境里跑,再接真实 CRM。Eon 的 Era 能生成一家完整的虚拟公司,带 Salesforce、Zendesk、Slack 等系统的仿真接口和 MCP 端点,数据全部合成。它也写明:上线前还要在自己的预发环境用真实数据再验一次。
企业 AI 试点先从一个部门、一条可验收的工作流开跑,写好进退标准,再谈扩到别的组。全员先发 AI 账号只是入口;没有试点边界和用量审计,账号散落和个人 Shadow AI 会同时变大。先改一条真实路径,再决定发多少账号、发到哪些组。
同一 Cursor 账号下,多个 Bot 共用云电脑:机器上的文件是共用的,登录态也是。每只 Bot 有自己的桌面(屏幕),那是工作面,不是安全边界。想按岗位分工可以多开 Bot;想按权限隔离文件和凭据,不能指望多开 Bot。
企业开通 Grok Bot 前,先定谁能用、审批怎么锁、审计能看到什么。Teams 默认全员可用,没有组织级总开关;Enterprise 由管理员启用,可按组放行。Bot 以成员身份行动,没有独立身份。Audit Log 记控制面变更;Action Recording 记工具动作,默认关闭,不出现在 Audit Log 页。
《标识办法》自 2025-09-01 施行近一年。AIGC 投放素材可以一天出很多条,广告法务台账常缺三类字段:素材来源、生成过程、授权。缺字段时,平台抽检、监管问询和内部追责都对不上号。按「缺什么字段 / 谁记 / 投放前检查」写台账口径;不写品牌审闸门。
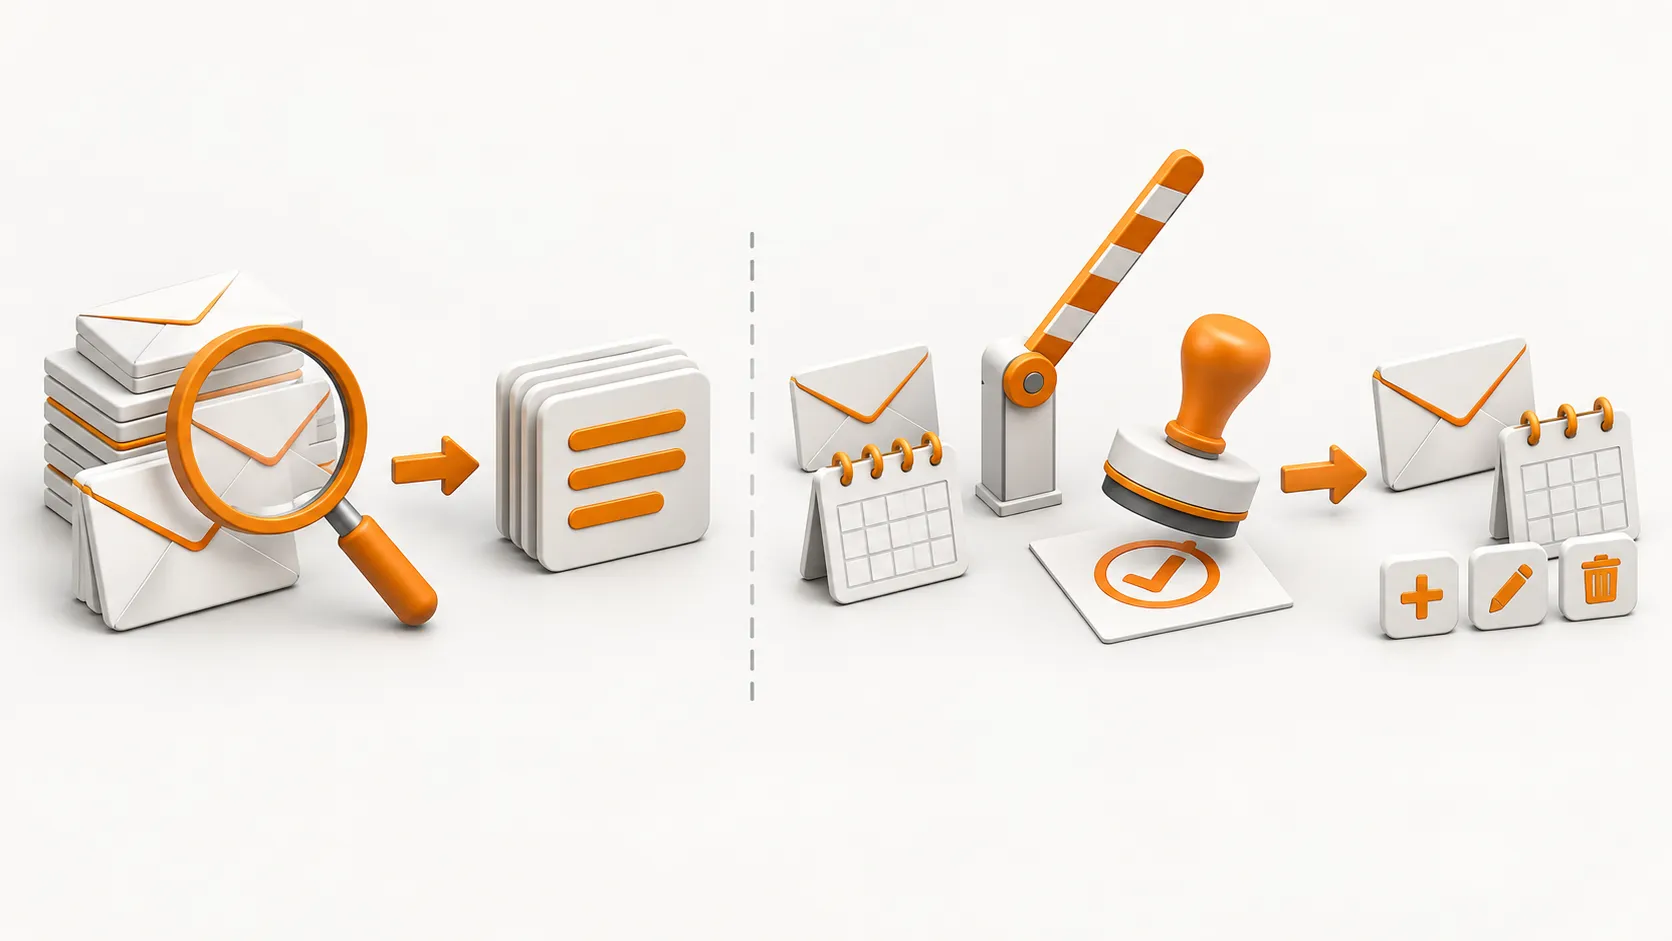
Agent 读邮件多半只是检索与摘要。Claude 的 Gmail 连接器已能发送、回复、转发,默认每次先问你;日历连接器还能创建、更新、删除日程。读可以宽,写要收口:发信与改日历属于对外动作,先批什么,写进工具权限表再开 Always allow。
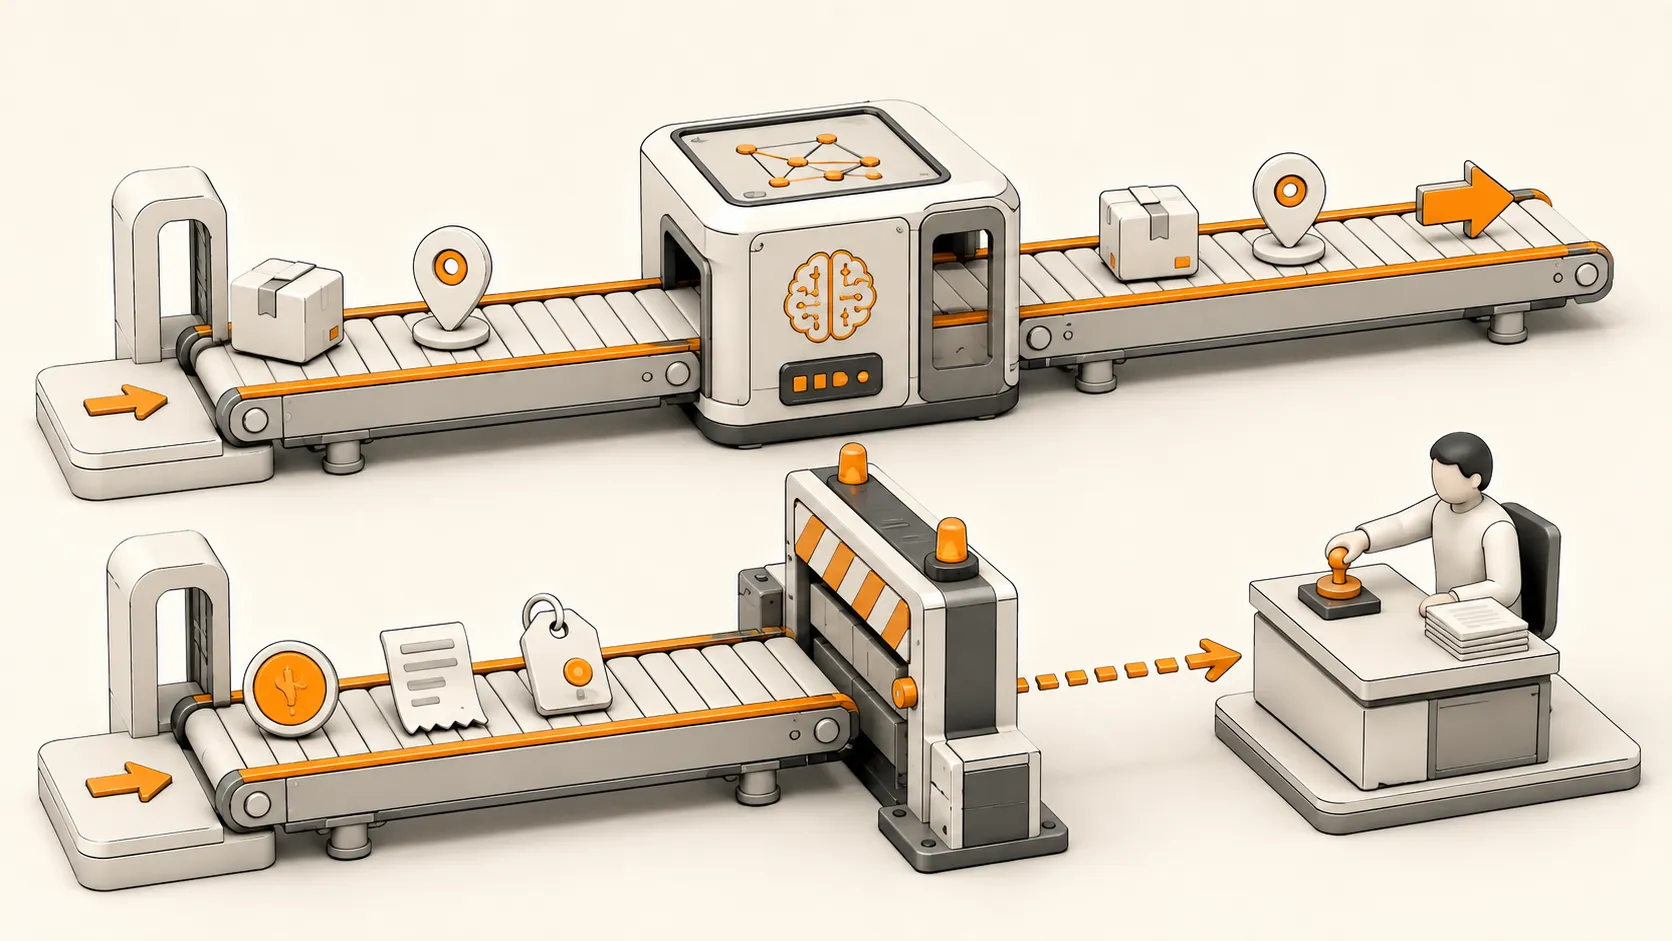
2026-09-01,《顾客联络服务 人工与智能客户服务协同要求》(GB/T 47746-2026)实施。AI 客服能回物流与订单,不等于能单独拍板退款与赔偿。央视新闻转述的要点是:企业不能以「算法生成」推掉智能客服承诺;价格、折扣、退款、赔偿、合同变更的最终确认走人工或规范化流程。AI 客服合规先写清承诺边界,再谈智能体责任谁背。
视频模型可一天出几十条 AI 视频广告;同批素材里过品牌审、平台审和标识的更少。国内《标识办法》自 2025-09-01 施行,显式角标与隐式元数据都要留;Google 2026-07 加了「How this ad was made」。批量前先写清 AI 生成 内容 审核口径。
2026 年 1 月 Politico 报道,美国网安机构代理局长把标了「仅供官方使用」的采购合同丢进公开版 ChatGPT。合同原件进个人聊天框,不等于模型会替你看条款。公开版默认可能用于训练,付 Plus 仍是消费级;企业通道默认不训练。先拿掉专有名、金额、印章和账户,再让模型出疑点清单。
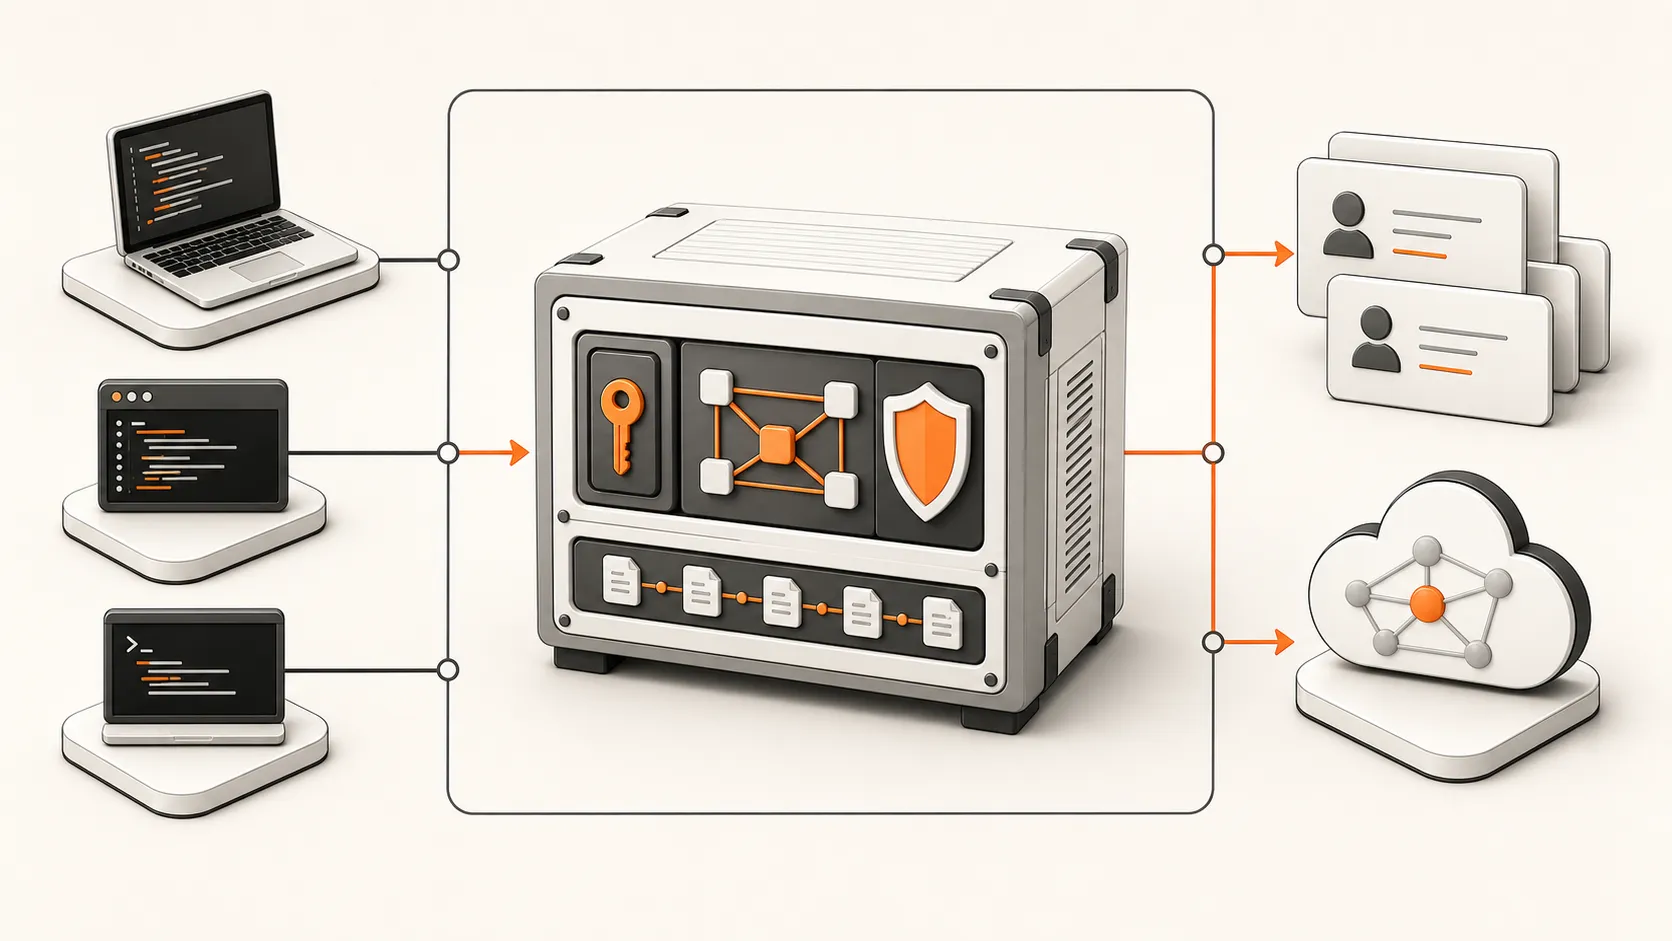
团队用 Codex / Claude Code 时,个人 key 对不上财务账。讲清谁对账、日志留哪些字段、为什么对账只能发生在网关签发的凭证上。
从 V2EX 的 Codex 中转站脚本注入事件,拆解不明 LLM 中转站、Agent Full Access、凭据窃取与安全 LLM 网关的防御闭环。
Deloitte 对 24 国 3235 名企业领导者的调查显示,74% 打算两年内至少中度使用 AI Agent,却只有 21% 说自己已有成熟的自主 Agent 治理模型。这篇笔记拆开报告给出的四个可检查要件,也说清这个 21% 为什么还得再打个折——以及治理为什么不等于把审批链加长。
使用美国 VPS 和 Docker Compose 部署 Sub2API,把账号调度、员工 Key、限流和审计收回企业内部,为 Codex CLI 提供统一的 OpenAI 兼容端点。
分散买账号带来不可控风险,组织需要的是可信中转站与统一网关。
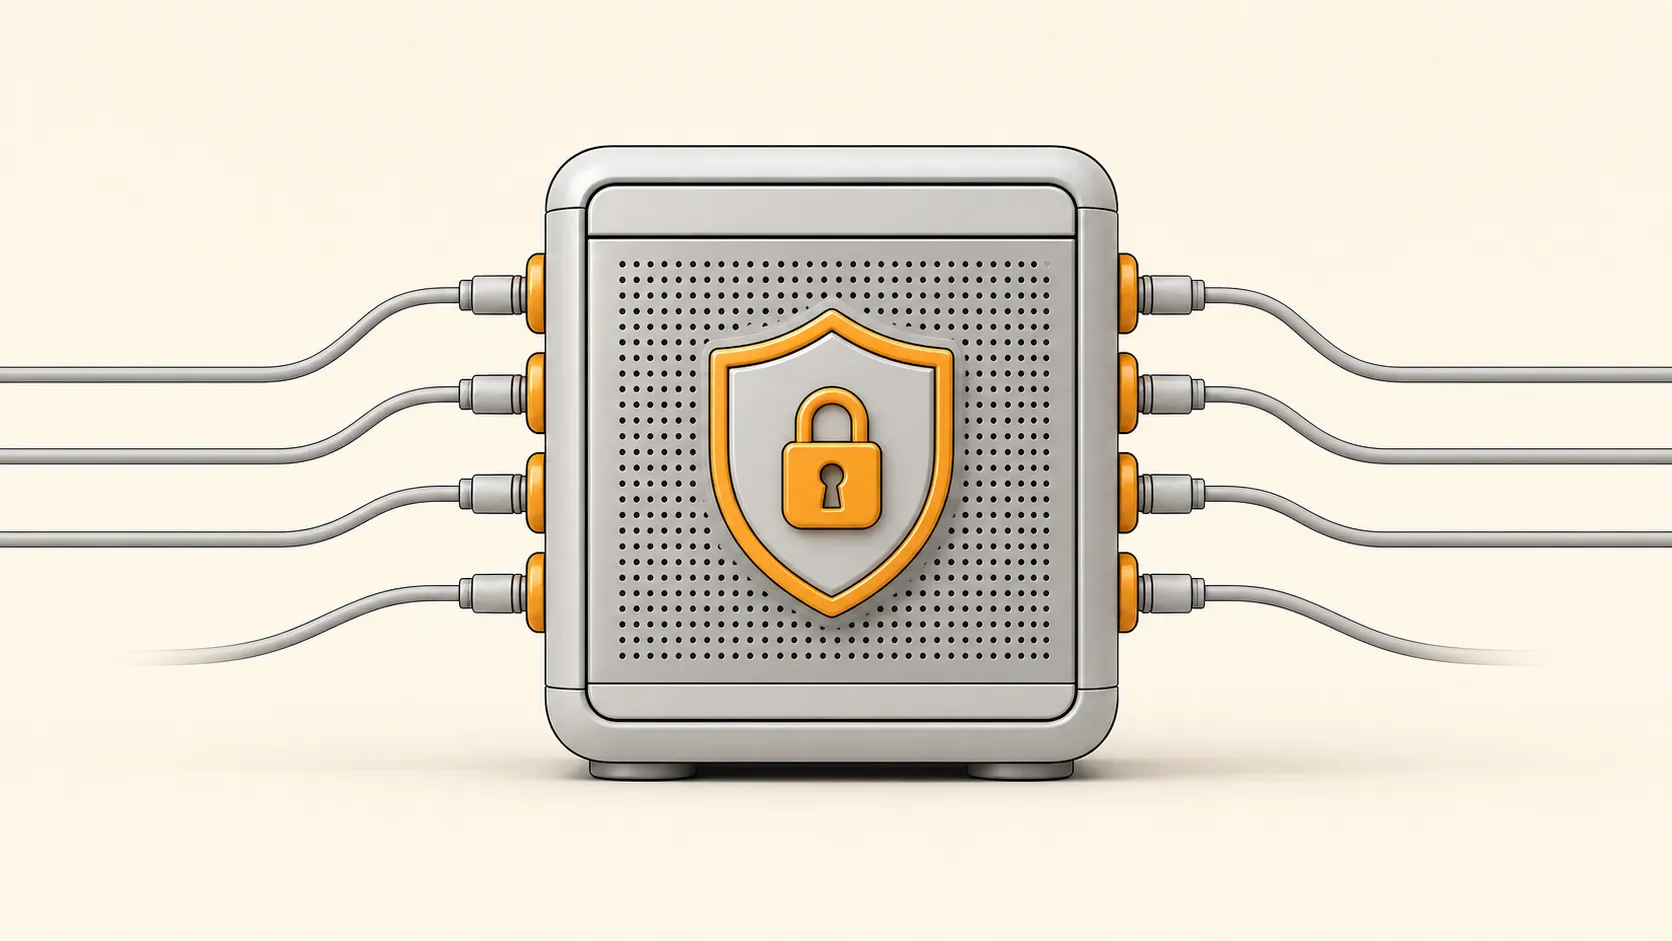
团队所有 AI 调用的统一、安全、可计费的总入口,鉴权、路由、限流、审计一处管好。
不收费。也可以微信扫页脚二维码直接聊。